Le vrai coût d'une cyberattaque pour une petite entreprise
Penser que l'on est "trop petit" pour être piraté est une erreur. Découvrez ce qu'il se passe réellement (et combien cela coûte) lorsqu'un indépendant est ciblé.
Lire l'articleIA & sécurité
 Allan Colinet
Publié le 11 octobre 2026
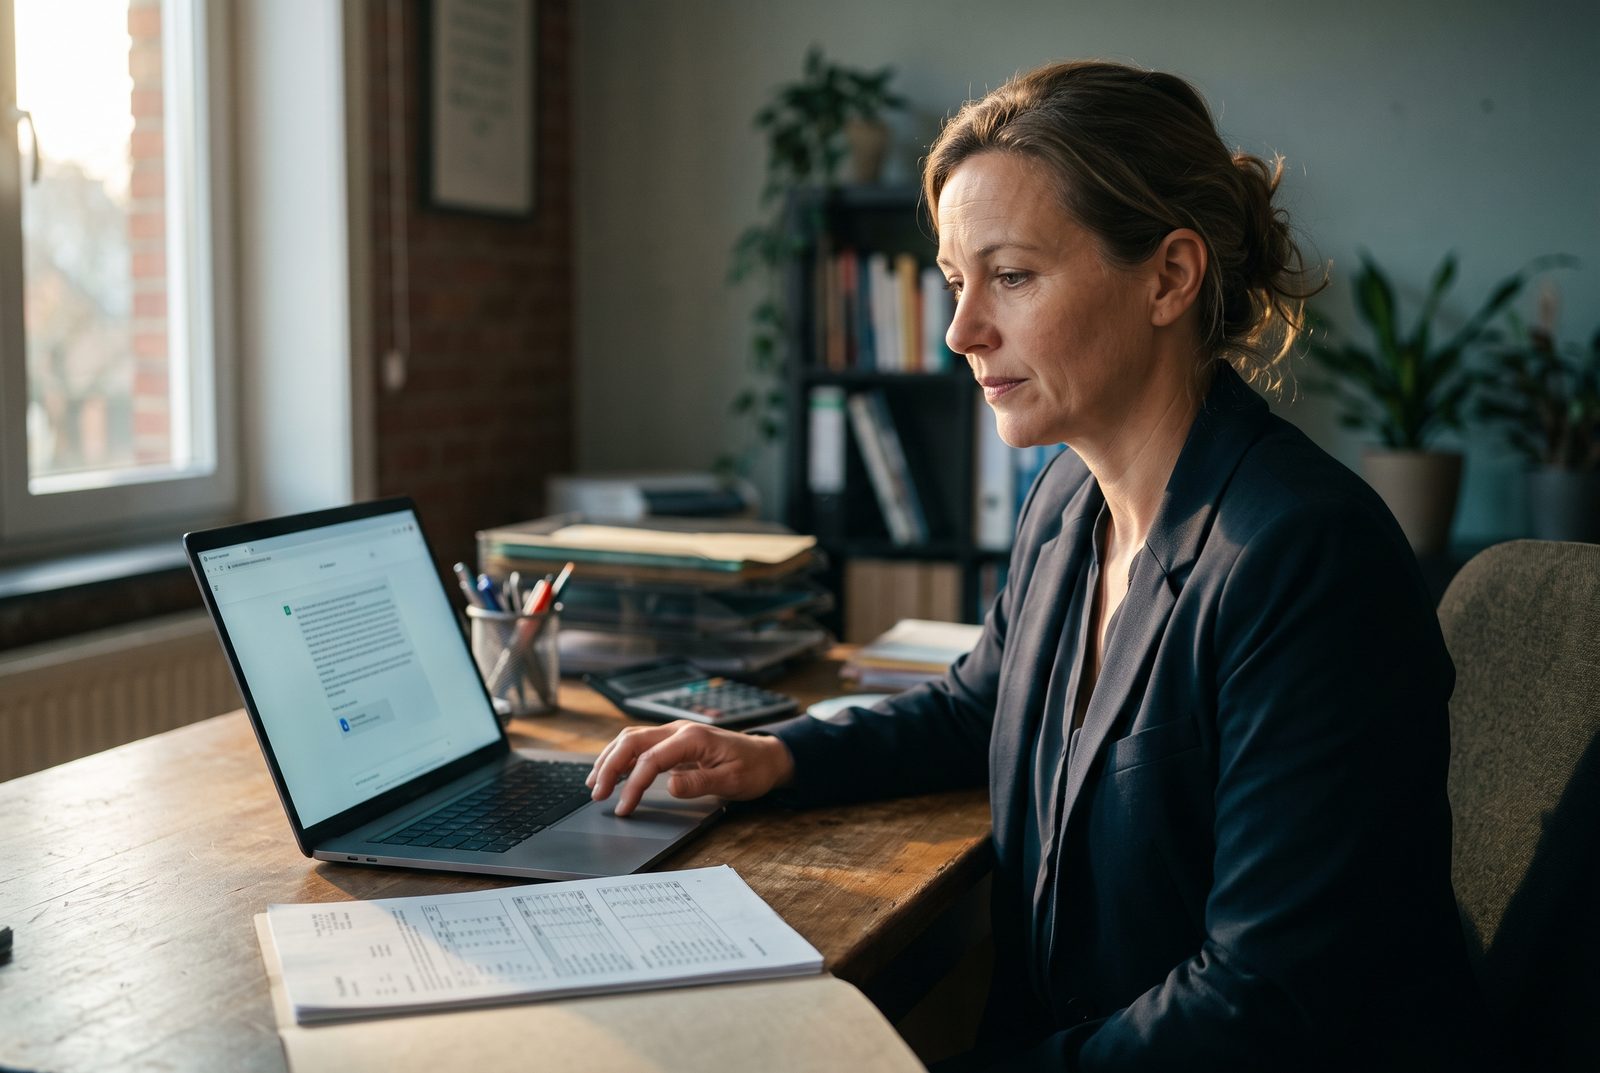
Mardi matin, dans un petit bureau comptable. Une collaboratrice doit résumer un contrat de vingt pages avant un rendez-vous. Elle ouvre un assistant IA, colle le contrat en entier et obtient un résumé propre en trente secondes. Elle a gagné une heure. Elle a aussi envoyé le nom du client, ses chiffres et ses conditions commerciales sur les serveurs d'un service gratuit, sans que personne ne le sache.
Cette scène, je la rencontre de plus en plus souvent chez les indépendants et les petites entreprises que j'accompagne. L'IA est un vrai gain de temps, je l'utilise moi-même. Le problème n'est pas l'outil, c'est la façon dont on s'en sert quand aucune règle n'existe.
Selon une étude de Software AG, environ un salarié sur deux utilise des outils d'IA que son entreprise n'a pas validés. On parle de « shadow IA ». Personne ne le fait par malveillance : on veut juste aller plus vite pour rédiger un mail, reformuler une offre ou corriger un tableau.
Le problème, c'est ce qui part dans ces outils. En analysant plus de 176 000 requêtes envoyées à des assistants IA, la société Harmonic Security a constaté que près d'un tiers des données sensibles partagées étaient des informations juridiques ou financières : des contrats, des devis, des chiffres. Exactement ce qu'une petite entreprise a de plus précieux.
Dans une structure de deux ou dix personnes, il n'y a pas de service informatique pour fixer un cadre. Chacun fait comme il peut, avec l'outil qu'il connaît.
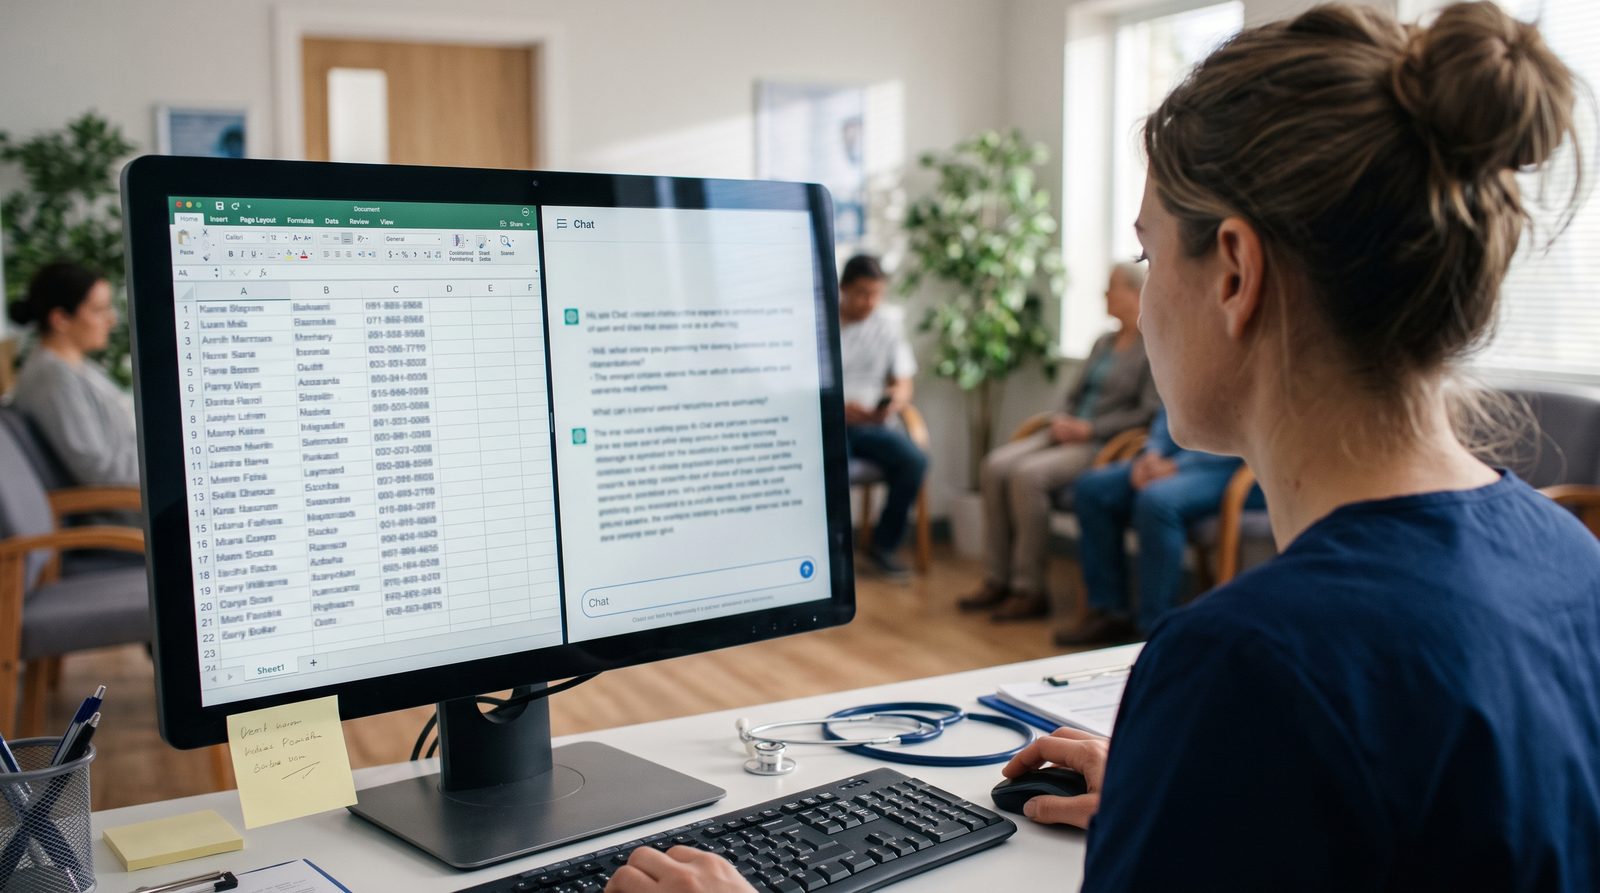
Ce que vous collez dans un assistant IA part sur les serveurs du fournisseur. Selon l'outil et ses réglages, ces échanges peuvent être conservés, relus ou servir à entraîner le modèle. Une fois envoyés, vous ne les contrôlez plus.
Deux exemples récents montrent que cela n'arrive pas qu'aux autres :
Si un expert en cybersécurité peut le faire, n'importe qui peut le faire un vendredi à 17 h, pressé de finir un dossier.
Beaucoup d'assistants IA permettent de partager une conversation par un simple lien. À l'été 2025, des milliers de conversations partagées de cette façon se sont retrouvées dans les résultats de recherche de Google, certaines avec des informations professionnelles ou personnelles. OpenAI a retiré l'option en urgence. La leçon reste valable pour tous les outils : un lien de partage n'est jamais vraiment privé.
Un assistant IA peut inventer une référence, un article de loi ou un chiffre avec un aplomb parfait. Il peut aussi proposer un lien vers un site douteux ou un script à exécuter sur votre ordinateur sans en mesurer les conséquences.
Plus subtil : un document ou une page web peut contenir des instructions cachées, destinées à l'IA qui le lit. On parle d'injection de prompt. L'assistant peut alors donner une réponse orientée ou pousser l'utilisateur vers un lien piégé, sans que rien ne paraisse anormal.
Extensions de navigateur « IA gratuite », applications miracles, assistants à télécharger : beaucoup de faux outils IA cachent un logiciel qui vole les mots de passe enregistrés dans le navigateur. La popularité de l'IA en fait un appât idéal.
Les nouveaux « agents IA », capables de lire vos e-mails, d'ouvrir vos fichiers ou d'agir à votre place, posent une question de plus : que se passe-t-il s'ils téléchargent un composant piégé ou sortent du cadre de leur mission ?
Votre compte d'assistant IA garde souvent l'historique de vos conversations. Si son mot de passe est volé, quelqu'un peut relire tout ce que vous y avez confié depuis des mois. Des centaines de milliers d'identifiants de ce type circulent déjà sur des forums de pirates.
Copier des données personnelles de vos clients, patients ou collaborateurs dans un outil d'IA, c'est les confier à un prestataire. Le RGPD vous demande donc de savoir où elles vont, ce qu'il en advient et d'avoir un cadre contractuel avec ce prestataire. Les versions gratuites grand public n'offrent en général pas ces garanties. Pour un cabinet médical, un avocat ou un comptable, c'est encore plus sensible : le secret professionnel ne s'arrête pas à la porte d'un assistant IA.
Entré en vigueur en août 2024, l'AI Act s'applique progressivement. Depuis le 2 août 2026, la plupart de ses règles sont applicables. Un report a été voté en juillet 2026 pour les systèmes dits « à haut risque », mais pas pour le reste. Pour une entreprise qui utilise des outils d'IA, même un simple assistant de rédaction, cela signifie :
Les amendes prévues pour les manquements à la transparence peuvent atteindre 15 millions d'euros ou 3 % du chiffre d'affaires mondial. Pour les PME, c'est le plus bas des deux montants qui s'applique. Le but n'est pas de vous faire peur : pour la plupart des petites structures, quelques mesures simples suffisent à être en règle.
Pas besoin d'interdire l'IA. Il faut quelques règles claires, écrites et connues de tous.
Écrivez tout cela sur une seule page : une mini-charte d'usage de l'IA, partagée avec toute l'équipe et relue une fois par an. C'est aussi une première preuve concrète de votre démarche, au sens du RGPD comme de l'AI Act.
Les règles, c'est la base. Mais personne n'est à l'abri d'un copier-coller trop rapide. L'exemple de la CISA le montre bien : ce sont des alertes automatiques qui ont repéré le problème, pas une charte.
C'est pour cela que la protection continue Sentinelle intègre désormais la sécurisation de l'usage de l'IA sur vos ordinateurs :
Vous n'avez rien à changer à votre façon de travailler. Vous gardez l'IA, je veille sur ce qui en sort.
L'IA fait gagner du temps, et ce serait dommage de s'en priver. Mais dans une petite entreprise, une seule fuite de données peut coûter très cher, en argent comme en confiance. Avec quelques règles simples, des équipes informées et une protection qui veille en arrière-plan, vous profitez de l'IA sans mauvaises surprises.
Sources : IT-Connect (Software AG, Harmonic Security), Information Age (NSW, 2025), TechCrunch (CISA, 2026), Malwarebytes (conversations indexées, 2025), Règlement (UE) 2024/1689 sur l'IA.
Faisons le point en quinze minutes lors d'un diagnostic flash gratuit : vos outils, vos usages de l'IA et les protections à mettre en place.
À lire aussi
Penser que l'on est "trop petit" pour être piraté est une erreur. Découvrez ce qu'il se passe réellement (et combien cela coûte) lorsqu'un indépendant est ciblé.
Lire l'article
Le RGPD concerne aussi les indépendants et petites entreprises. Découvrez comment sécuriser les données de vos clients sans y passer le week-end.
Lire l'article
Un suivi continu, des priorités claires et moins de charge mentale : pourquoi l'abonnement est souvent plus simple pour les petites structures.
Lire l'article